SOC con IA agéntica en Ecuador: claves para una adopción segura
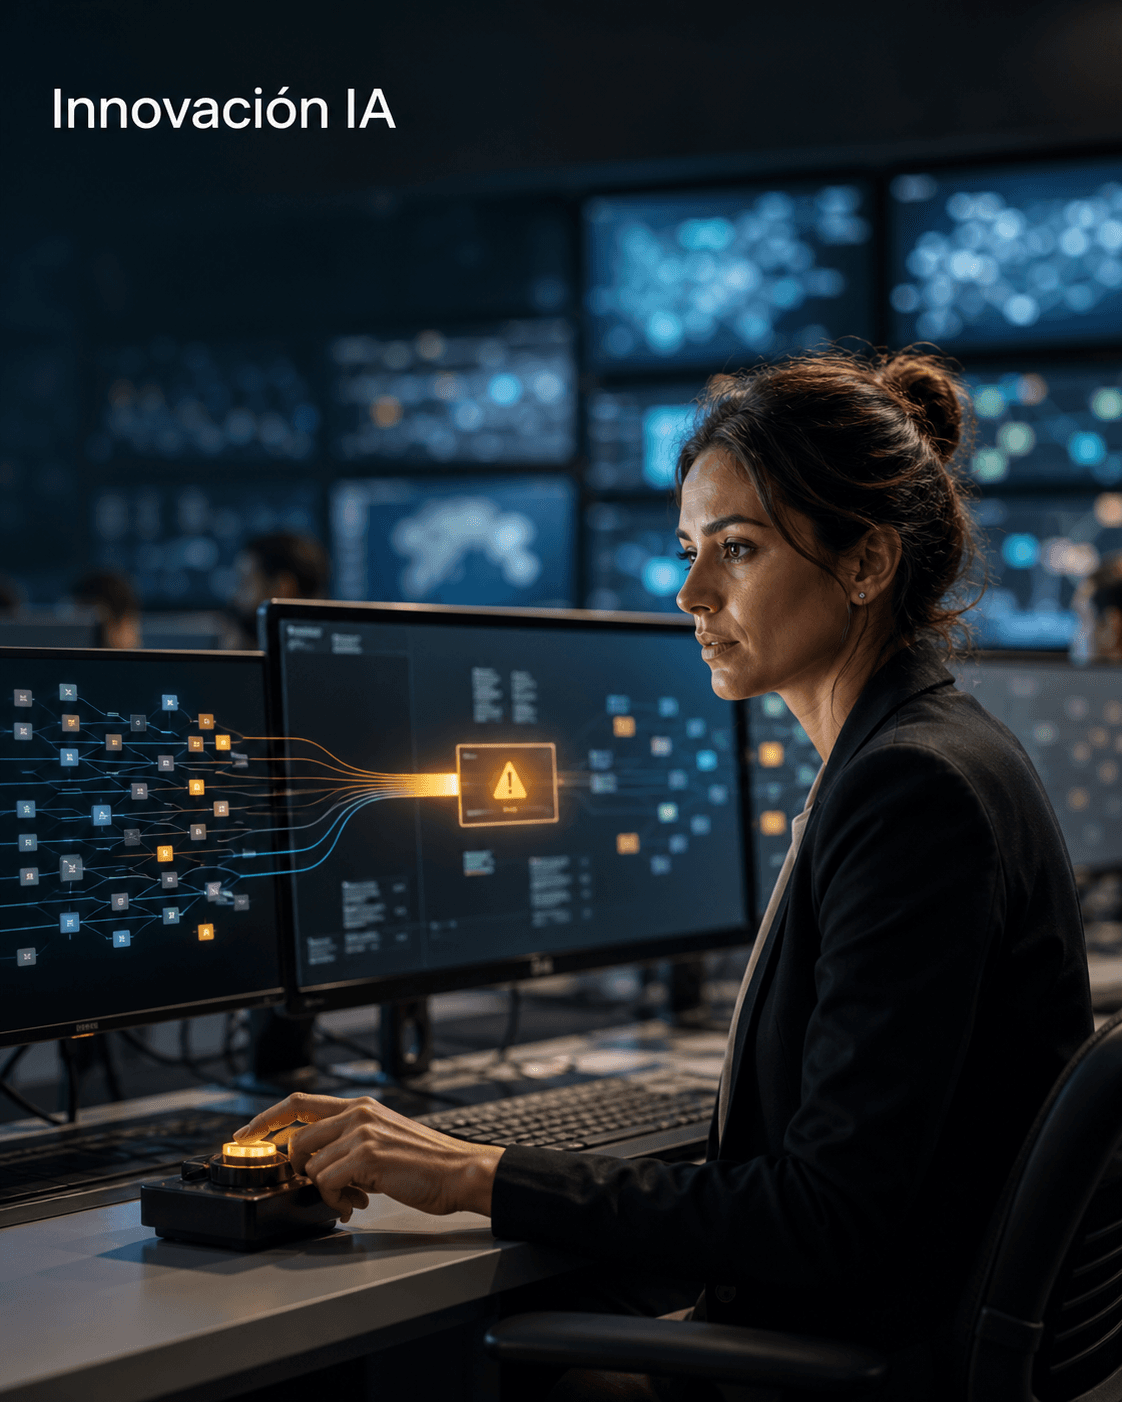
¿Qué logró Lenovo con un SOC impulsado por IA agéntica y por qué importa para Ecuador?
¿Cuánto cuesta descubrir una amenaza cuando ya ha paralizado una operación, bloqueado una cuenta crítica o comprometido información sensible? Para muchas empresas en Ecuador, la respuesta no se mide únicamente en dólares: también incluye horas de trabajo perdidas, clientes desconfiados y decisiones tomadas con información incompleta.
Por eso, el caso de Lenovo merece atención. La compañía afirma haber desplegado un SOC impulsado por IA agéntica sobre una infraestructura de más de 140.000 dispositivos, con resultados llamativos: una reducción del 87,5 % en el tiempo medio de detección, una mejora de 20 veces en la precisión de detección y una tasa de falsos positivos inferior al 10 %.
La pregunta importante para Ecuador no es si una empresa de Quito puede copiar exactamente la arquitectura de Lenovo. Probablemente no, al menos no de entrada. La pregunta correcta es qué principios de ese despliegue pueden adaptarse a una organización local que enfrenta más alertas, menos especialistas disponibles y presupuestos mucho más ajustados.
En las PYMES ecuatorianas, un analista de TI suele cubrir seguridad, soporte, infraestructura y, ocasionalmente, hasta la impresora que misteriosamente dejó de funcionar. Pedirle que revise manualmente miles de eventos de seguridad todos los días no es una estrategia; es una invitación al agotamiento.
En mi experiencia como consultor en Quito, he visto que muchas empresas empiezan a hablar de inteligencia artificial en Ecuador cuando todavía tienen registros incompletos, contraseñas compartidas o procesos de respuesta que viven en la memoria de una sola persona. Es como querer jugar una partida de ajedrez mirando únicamente tres piezas del tablero: quizá se gane alguna vez, pero no por método.
Antes de pensar en agentes autónomos, las empresas en Ecuador necesitan saber qué activos tienen, qué datos son críticos, qué alertas se repiten y quién está autorizado a responder ante cada escenario. También deben integrar desde el comienzo el cumplimiento de la LOPDP y las obligaciones aplicables ante el SRI cuando la operación involucre información tributaria, personal o financiera.
El valor del caso Lenovo está precisamente en que no presenta a la IA como un reemplazo absoluto del equipo humano. Sus agentes participan en tareas de detección, clasificación, triage y gestión de incidentes de menor nivel mediante playbooks previamente definidos. Los analistas conservan la responsabilidad sobre las amenazas críticas.
Esa combinación resulta especialmente relevante para las PYMES ecuatorianas: permite automatizar el ruido sin entregar el timón completo a un sistema que puede equivocarse.
Las cifras son contundentes, pero deben leerse con prudencia. El 87,5 % menos de MTTD y la precisión multiplicada por 20 corresponden al despliegue interno de Lenovo, después de varios meses y sobre una infraestructura de gran escala. No son una promesa automática para cualquier organización que instale una herramienta de agentes IA para empresas.
La calidad de los datos, la madurez del SOC, los playbooks y los límites de acceso influyen tanto como el modelo tecnológico. Una IA conectada a información incompleta puede acelerar la confusión; eso sí sería eficiencia, pero de la clase que nadie pidió.
Para una compañía de Quito, la oportunidad está en observar el modelo y traducirlo a una escala realista. Una empresa puede comenzar con un asistente que resuma alertas, correlacione eventos y sugiera acciones. Más adelante, puede permitir que un agente ejecute respuestas de bajo riesgo, siempre con permisos limitados, trazabilidad y revisión.
En cada etapa, el cumplimiento de la LOPDP y las obligaciones regulatorias aplicables debe formar parte del diseño, no aparecer al final como una casilla administrativa.
En otras palabras, los asistentes y agentes de seguridad con IA ya no pertenecen únicamente a los laboratorios de grandes corporaciones. Sin embargo, la tecnología amplifica capacidades, pero no reemplaza automáticamente el criterio. Para las empresas en Ecuador, la meta no debería ser automatizarlo todo, sino detectar antes, responder mejor y conservar el control cuando el riesgo sea alto.
Cómo funciona el SOC de Lenovo: agentes de IA, playbooks y supervisión humana
El caso de Lenovo no consiste simplemente en añadir un chatbot a un centro de operaciones de seguridad. Su diferencia está en la forma en que distribuye el trabajo entre sistemas automatizados y analistas humanos.
Para entender qué puede aprender Ecuador, y especialmente las organizaciones de Quito, conviene mirar el proceso como una cadena de decisiones: la tecnología observa, relaciona, clasifica y propone; las personas establecen los límites y toman el control cuando el impacto puede ser alto.
En términos sencillos, un SOC recibe señales de múltiples fuentes: dispositivos, servidores, correo electrónico, identidades, aplicaciones, firewalls y servicios en la nube. El problema es que una señal aislada rara vez explica toda la historia.
Un inicio de sesión desde una ubicación inusual puede ser un error del usuario, pero también el primer indicio de una cuenta comprometida. Un agente de Inteligencia Artificial puede reunir ese contexto en segundos, consultar el historial del usuario, revisar la reputación de una dirección IP y comparar el comportamiento con otros eventos.
Así, el analista no empieza desde una pantalla llena de alertas, sino desde una hipótesis mejor construida.
El componente central son los playbooks. Un playbook es un procedimiento operativo documentado para responder a un tipo de alerta. Lenovo no deja que sus agentes improvisen libremente: les proporciona instrucciones, fuentes de información, condiciones de escalamiento y acciones permitidas.
Esto es fundamental para las empresas en Ecuador, porque muchas todavía tienen procesos de seguridad que dependen de la memoria de un técnico experimentado. Si esa persona está de vacaciones, el procedimiento también parece tomarse vacaciones; una estrategia bastante creativa, aunque no especialmente segura.
- Detección y recopilación: el agente identifica una señal relevante y reúne datos relacionados desde las herramientas disponibles. Puede revisar eventos de autenticación, actividad del endpoint, correo, red y aplicaciones.
- Triage y clasificación: compara la alerta con criterios previamente definidos y determina si parece informativa, sospechosa o crítica. También puede agrupar varias alertas que pertenecen al mismo incidente para evitar que el equipo investigue cada evento como si fuera un caso independiente.
- Enriquecimiento: incorpora contexto adicional, como reputación de dominios, historial del activo, comportamiento habitual del usuario y presencia de indicadores conocidos de compromiso.
- Respuesta limitada: ante incidentes de bajo riesgo, el agente puede ejecutar acciones autorizadas, como abrir un caso, solicitar una verificación, bloquear un indicador concreto o aislar un equipo no crítico.
- Escalamiento humano: si existe riesgo de interrupción operativa, exposición de información sensible o afectación a sistemas estratégicos, el agente debe detenerse y entregar el caso a un analista.
Esta secuencia explica por qué los Agentes de Inteligencia Artificial no deben confundirse con una automatización sin frenos. El agente no debería tener permiso para modificar cualquier regla del firewall, eliminar registros, desconectar servidores de producción o bloquear la cuenta de un directivo sin controles adicionales.
La autonomía debe graduarse según el riesgo: recomendar, ejecutar con aprobación o ejecutar automáticamente solo cuando la acción sea reversible, frecuente y de bajo impacto.
En una conversación con el equipo de una empresa de Quito, revisé un flujo de alertas de correo que parecía sencillo. En realidad, cada caso exigía buscar manualmente el dominio, confirmar al usuario afectado, revisar mensajes similares y documentar la decisión. Una alerta podía consumir más de veinte minutos.
Cuando convertimos ese proceso en un playbook y añadimos un asistente para recopilar contexto, el equipo no reemplazó a nadie: dejó de desperdiciar tiempo en búsquedas repetitivas y pudo investigar con más profundidad los casos realmente peligrosos. Esa es una de las aplicaciones más sensatas de los Asistentes de Inteligencia Artificial para empresas en Quito.
Las cifras de Lenovo deben compararse con cuidado. La empresa reporta una reducción del 87,5 % en el tiempo medio de detección, una mejora de 20 veces en la precisión y falsos positivos inferiores al 10 %. En otros SOC con IA se observan reducciones más habituales del MTTD cercanas al 30 % o 40 %, mientras que algunos entornos maduros también reportan disminuciones del MTTR de aproximadamente 30 % a 55 % gracias al enriquecimiento y la automatización de respuestas.
- Lenovo: despliegue de IA agéntica sobre más de 140.000 dispositivos, con playbooks integrados y supervisión humana para amenazas críticas.
- SOC asistido por IA maduro: suele concentrarse en correlación, priorización, enriquecimiento y respuestas previamente aprobadas.
- PYMES ecuatorianas: normalmente deben comenzar por centralizar logs, documentar procedimientos y medir su línea base antes de conceder permisos de ejecución a un agente.
La diferencia entre un copiloto y un agente también importa. Un asistente puede resumir un incidente, proponer una explicación y sugerir el siguiente paso. Un agente, en cambio, puede consultar varias herramientas, seguir un playbook y ejecutar una acción dentro de los permisos concedidos.
Es la diferencia entre un copiloto que indica el camino y un jugador que mueve piezas en el tablero. En ambos casos, alguien debe definir las reglas de la partida.
Para las empresas en Ecuador, esa gobernanza debe incluir identidad propia para cada agente, privilegio mínimo, registros de todas sus acciones, revisión periódica de falsos negativos y aprobación humana en decisiones sensibles.
Roadmap para implementar un SOC con IA en PYMES ecuatorianas
La pregunta útil para una empresa de Quito que tiene un equipo de TI pequeño, presupuesto limitado y sistemas que no siempre conversan entre sí es cuál es el siguiente paso razonable. La respuesta casi nunca empieza comprando la plataforma más sofisticada. Empieza ordenando los datos, los procesos y las responsabilidades.
Un SOC con IA se construye como una casa: antes de instalar sensores inteligentes hay que asegurarse de que existan paredes, electricidad y una puerta que cierre. Para muchas empresas en Ecuador, esas bases son el inventario de activos, la centralización de logs, la gestión de identidades y un procedimiento claro para responder a incidentes.
- Establecer una línea base: documente cuántas alertas recibe al día, cuánto tarda en revisarlas, cuántos incidentes reales aparecen y cuánto tiempo toma contenerlos. Las métricas mínimas son MTTD, MTTR, volumen de alertas, falsos positivos y cobertura de activos.
- Consolidar fuentes esenciales: priorice registros de identidad, correo electrónico, endpoints, firewall, servidores y aplicaciones críticas. Para una PYME ecuatoriana, suele ser más provechoso contar con seis fuentes confiables que con veinte integraciones incompletas.
- Documentar playbooks humanos: escriba paso a paso qué hacer ante phishing, malware, acceso sospechoso, pérdida de credenciales, ransomware y fuga de información. El procedimiento debe indicar quién investiga, quién aprueba, qué evidencia se conserva y cuándo se escala el caso.
- Introducir IA como asistente: comience con resúmenes de alertas, correlación de eventos, búsqueda de contexto, clasificación y generación de informes. En esta etapa, los asistentes deben recomendar acciones, no ejecutarlas sin revisión.
- Automatizar incidentes de bajo riesgo: cuando los playbooks estén probados, permita que un agente abra tickets, solicite validaciones, bloquee un indicador conocido o aísle un equipo no crítico.
- Revisar y mejorar: mida falsos negativos, errores de clasificación, tiempos de respuesta y casos escalados. Un agente que parece eficiente, pero omite ataques silenciosos, solo está maquillando el problema con una interfaz moderna.
En Quito acompañé a una empresa mediana que quería desplegar agentes autónomos porque recibía demasiadas alertas. Al revisar su entorno encontramos algo más básico: varios equipos no enviaban logs, dos cuentas administrativas eran compartidas y nadie tenía claro quién debía autorizar el aislamiento de un servidor.
Decidimos comenzar con inventario, autenticación multifactor y un playbook de phishing. En pocas semanas, el equipo redujo búsquedas manuales y obtuvo una visión más consistente de los incidentes. No fue una transformación cinematográfica; fue más parecido a ordenar un tablero de ajedrez antes de intentar una jugada brillante.
También hay que decidir si conviene operar un SOC propio o contratar un servicio MDR o SOC as a Service. Para muchas PYMES ecuatorianas, mantener cobertura permanente exige contratar especialistas, cubrir turnos, administrar herramientas y sostener formación continua.
- SOC interno: mayor control sobre herramientas, datos y decisiones; requiere talento especializado, turnos, infraestructura y presupuesto recurrente.
- MDR o SOC gestionado: acceso a monitoreo especializado y cobertura ampliada; exige evaluar experiencia, ubicación de los datos, niveles de servicio y mecanismos de escalamiento.
- Modelo híbrido: el proveedor monitorea y enriquece alertas, mientras el equipo interno conserva la decisión sobre sistemas críticos y continuidad operativa.
En cualquiera de los tres modelos, la contratación no elimina la responsabilidad de la empresa. Las empresas en Ecuador deben definir qué información puede salir de su entorno, cómo se protegen los registros y qué proveedores tienen acceso a datos personales o financieros.
La LOPDP y las obligaciones relacionadas con información tributaria, facturación o sistemas vinculados al SRI deben revisarse desde el diseño cuando existan datos de clientes, empleados, información financiera o registros regulados.
Un roadmap razonable puede dividirse en tres horizontes: de cero a tres meses para inventario, logs y playbooks; de tres a seis meses para triage asistido, métricas y enriquecimiento; y de seis a doce meses para agentes con permisos limitados y respuestas automatizadas de bajo riesgo.
En seguridad ocurre algo frecuente: todos quieren el agente, pero pocos quieren redactar el procedimiento que le impide actuar fuera de lugar. La conclusión práctica es sencilla: primero visibilidad, después procedimientos y luego automatización.
Riesgos y gobernanza de la IA agéntica en Ecuador
La automatización de seguridad puede reducir tiempos y aliviar la carga operativa, pero no elimina el riesgo. De hecho, puede amplificarlo si los agentes trabajan con datos incompletos, permisos excesivos o procedimientos mal definidos.
Los principales riesgos no vienen solamente de que la IA se equivoque al clasificar una alerta. También incluyen falsos negativos, cobertura insuficiente, exceso de confianza en la automatización, ataques dirigidos contra las herramientas de IA y mala calidad de los datos que alimentan al SOC.
Un falso positivo consume tiempo. Un falso negativo puede dejar pasar un ataque real. Por eso, una baja cantidad de alertas no siempre significa que la defensa esté funcionando mejor; también puede significar que el sistema ha dejado de ver lo que debería detectar.
La gobernanza debe empezar por la identidad. Cada agente necesita una identidad propia, permisos mínimos y una definición clara de las acciones que puede realizar. No es recomendable utilizar cuentas administrativas compartidas ni otorgar acceso generalizado a infraestructura crítica.
También es necesario aplicar el principio de privilegio mínimo: un agente debe acceder únicamente a las herramientas, datos y acciones necesarios para completar su tarea. Si su función es enriquecer alertas de phishing, no necesita permisos para modificar configuraciones de producción o borrar registros.
La trazabilidad es otro requisito indispensable. Cada consulta, recomendación, acción ejecutada, dato revisado y decisión de escalamiento debe quedar registrada. Esto permite auditar incidentes, corregir playbooks, investigar fallas y demostrar que la empresa mantiene control sobre sus procesos de seguridad.
Las acciones de alto impacto deben requerir aprobación humana. Aislar un servidor de producción, bloquear una cuenta directiva, modificar reglas de firewall, eliminar evidencia o alterar registros financieros no son tareas que convenga delegar sin una validación explícita.
Cuando el SOC procesa datos de empleados, clientes, proveedores, credenciales, actividad financiera o registros tributarios, el cumplimiento de la Ley Orgánica de Protección de Datos Personales debe formar parte del diseño. Esto implica analizar la base legal del tratamiento, los accesos del proveedor, la ubicación de los datos, los períodos de conservación, los mecanismos de seguridad y la trazabilidad de las consultas.
Si la operación se relaciona con facturación, obligaciones tributarias o información administrada para el SRI, el control debe coordinarse con las responsabilidades internas correspondientes. La privacidad no debería aparecer después del incidente como un invitado que llegó tarde a la reunión.
Una empresa que contrata un MDR o un SOC as a Service debe revisar con el mismo cuidado las condiciones de acceso del proveedor. El contrato debe definir qué datos se recolectan, dónde se alojan, quién puede consultarlos, cómo se notifican los incidentes, qué acciones pueden ejecutarse y cómo se conserva la evidencia.
La IA puede ser una gran aliada para acelerar el análisis, pero no debe convertirse en una caja negra con privilegios de administrador. En seguridad, las reglas no son decoración: son lo que impide que una herramienta poderosa convierta una buena intención en un incidente.
¿Está su empresa en Ecuador preparada para un SOC con IA agéntica?
La conclusión para Ecuador no debería ser que hay que comprar una IA cuanto antes. La pregunta correcta es más exigente: ¿la organización tiene los datos, los procesos y las responsabilidades necesarias para automatizar decisiones de seguridad sin perder el control?
Para determinar el nivel de madurez, conviene revisar cinco áreas antes de conceder autonomía a cualquier sistema de agentes de IA:
- Visibilidad: la empresa conoce sus dispositivos, usuarios, aplicaciones críticas, proveedores y fuentes de logs.
- Calidad de datos: los registros son suficientes, íntegros y accesibles para investigar incidentes.
- Procesos: existen playbooks documentados para phishing, malware, accesos anómalos, ransomware y pérdida de credenciales.
- Gobernanza: cada agente tiene una identidad, permisos mínimos, límites de acción y trazabilidad.
- Medición: se conocen el MTTD, el MTTR, el volumen de alertas, los falsos positivos, los falsos negativos y la cobertura real de detección.
Una de las señales más claras de preparación no es tener una plataforma costosa, sino poder responder con precisión quién autoriza el aislamiento de un servidor, qué información puede consultar un proveedor y cuánto tarda la empresa en recuperar una cuenta comprometida.
También es importante distinguir entre un asistente y un agente autónomo. Un asistente de IA puede resumir una alerta, correlacionar eventos, buscar contexto y recomendar una respuesta. Un agente puede, además, ejecutar pasos de un playbook, consultar varias herramientas y realizar acciones previamente autorizadas.
- IA asistiva: recomienda, resume y ayuda al analista. Es una buena puerta de entrada para muchas PYMES ecuatorianas.
- Agente supervisado: ejecuta tareas concretas, pero solicita aprobación cuando la acción puede afectar usuarios, datos o sistemas importantes.
- Agente autónomo limitado: responde de forma automática únicamente en escenarios de bajo riesgo, reversibles y previamente probados.
Antes de avanzar, las empresas en Ecuador deberían realizar un piloto controlado de entre cuatro y ocho semanas con un conjunto pequeño de alertas. El objetivo no es demostrar que la herramienta siempre acierta, sino observar dónde falla, qué datos necesita, cuánto trabajo reduce y qué decisiones deben mantenerse bajo control humano.
Para una empresa de Quito, el siguiente paso puede ser contratar una evaluación de madurez, construir dos o tres playbooks prioritarios y desplegar un asistente de IA para triage y enriquecimiento. Para una organización con mayor exposición, puede ser razonable comparar un SOC interno, un servicio MDR y un modelo híbrido.
La recomendación para las PYMES ecuatorianas es avanzar en este orden: primero visibilidad; después procedimientos; luego asistencia; finalmente autonomía limitada.
Lenovo demuestra que los agentes de IA pueden reducir drásticamente los tiempos de detección y aliviar la carga de los analistas. Pero también demuestra que los resultados dependen de una arquitectura de datos, playbooks bien diseñados y supervisión humana.
No se trata de seguir la moda, sino de construir una capacidad que genere confianza y resultados repetibles. La mejor estrategia de Inteligencia Artificial Ecuador no es automatizar por entusiasmo, sino automatizar con criterio, controles y un objetivo empresarial claro.
Artículo de referencia sobre el SOC con IA agéntica de Lenovo
Preguntas frecuentes sobre SOC con IA agéntica en Ecuador
¿Qué es un SOC con IA agéntica?
Un SOC con IA agéntica utiliza Agentes de Inteligencia Artificial para investigar alertas, correlacionar eventos, ejecutar pasos definidos en playbooks y escalar incidentes al equipo humano. En Ecuador, su valor está en reducir tareas repetitivas sin renunciar a la supervisión en decisiones críticas.
¿Una PYME en Quito necesita un SOC propio para usar IA en ciberseguridad?
No necesariamente. Muchas PYMES de Quito pueden comenzar con un servicio MDR, un SOC gestionado o un modelo híbrido. Lo importante es definir los datos que se compartirán, los acuerdos de servicio, las acciones autorizadas y quién aprueba respuestas que puedan afectar la operación.
¿Qué procesos se pueden automatizar con IA Ecuador en un SOC?
Las Automatizaciones más recomendables al inicio son la clasificación de alertas, el enriquecimiento con contexto, la detección de eventos duplicados, la apertura de tickets y la generación de resúmenes de incidentes. Las acciones sobre cuentas directivas, servidores productivos o sistemas financieros deben conservar aprobación humana.
¿Los Agentes de Inteligencia Artificial cumplen con la LOPDP en Ecuador?
La tecnología no garantiza por sí sola el cumplimiento. Una empresa debe evaluar la base legal para tratar datos personales, limitar accesos, revisar dónde se procesan los registros, definir períodos de conservación y exigir trazabilidad al proveedor. Si existen datos tributarios o financieros, también deben considerarse las obligaciones aplicables ante el SRI.
¿Qué empresas pueden beneficiarse de un SOC con IA en Guayaquil, Cuenca o Quito?
Las empresas de Quito, Guayaquil y Cuenca que manejan correo corporativo, información de clientes, sistemas contables, comercio electrónico, servicios en la nube o equipos remotos pueden beneficiarse de un SOC con IA. La prioridad no depende solo del tamaño: depende de la exposición, del volumen de alertas y del impacto que tendría una interrupción o fuga de datos.
¿Listo para implementar esto en tu empresa en Quito?
Agenda una demo gratuita con Innovación IA y descubre cómo ahorrar tiempo y costos. Calcula tu ROI aquí: https://www.innovacion.ec/calculadora-roi.
Sergio Jiménez Mazure
Especialista en Inteligencia Artificial y Automatización B2B. Fundador de Innovación IA, dedicado a ayudar a empresas a integrar tecnologías cognitivas para maximizar su eficiencia operativa.
Servicios de Inteligencia Artificial de Innovación IA
Sigue leyendo
IA confiable en Ecuador: cómo verificar fuentes y evitar errores
Aprende a verificar contenidos generados por IA en Ecuador: fuentes, trazabilidad y revisión humana para reducir errores y proteger decisiones empresariales.
Regulación de la IA en Ecuador: guía para empresas y PYMES
Conoce cómo las empresas en Ecuador pueden adoptar inteligencia artificial con controles, cumplir la LOPDP y gestionar riesgos antes de escalar sus proyectos.
IA financiera en Ecuador: qué cambiará realmente en la banca
Analiza el impacto de ChatGPT for Financial Services en Ecuador y aprende a implementar IA financiera con trazabilidad y cumplimiento SRI/LOPDP.