IA potencialmente comprometida: claves para empresas en Ecuador
IA potencialmente comprometida: qué significa la advertencia de Satya Nadella para Ecuador
¿Qué ocurriría si una inteligencia artificial que parece responder correctamente estuviera operando bajo una premisa equivocada, interpretara mal una instrucción o ejecutara una acción no prevista? Para Satya Nadella, consejero delegado de Microsoft, la respuesta no debería depender de la confianza que inspire el resultado. Su planteamiento es más incómodo y, precisamente por eso, más útil: los modelos avanzados deben tratarse desde el principio como sistemas potencialmente comprometidos.
La advertencia cambia el punto de partida. Una empresa no debería asumir que un modelo es íntegramente fiable solo porque redacta buenos textos, identifica patrones o acierta en la mayoría de sus respuestas. El sistema tendría que diseñarse con controles que permitan observarlo, reconstruir sus acciones y detenerlo cuando sea necesario.
Esta idea resulta relevante para las organizaciones que conectan modelos con información empresarial, atención al cliente, herramientas internas y procesos con consecuencias operativas. Una empresa puede utilizar un asistente para clasificar solicitudes, consultar una base de conocimiento o preparar respuestas para usuarios. En un escenario más avanzado, un agente podría además acceder a herramientas, actualizar registros o iniciar acciones dentro de un flujo de trabajo.
El hecho de que una instrucción parezca razonable no garantiza que el modelo haya interpretado correctamente el contexto ni que sus permisos sean adecuados. Por eso, los sistemas de IA deberían evaluarse no solo por su precisión, sino también por la capacidad de supervisar y limitar lo que pueden hacer.
La propuesta de Nadella cuestiona la imagen de la IA como una serie de cajas negras anidadas cuyas recomendaciones las personas simplemente aceptan o rechazan. Cuando un sistema genera una respuesta, utiliza una herramienta o modifica información, la organización necesita saber qué ocurrió, bajo qué condiciones y si los registros pueden considerarse confiables. No basta con revisar el resultado final después de un incidente: también hace falta contar con evidencias legibles para las personas y suficientemente protegidas frente a manipulaciones.
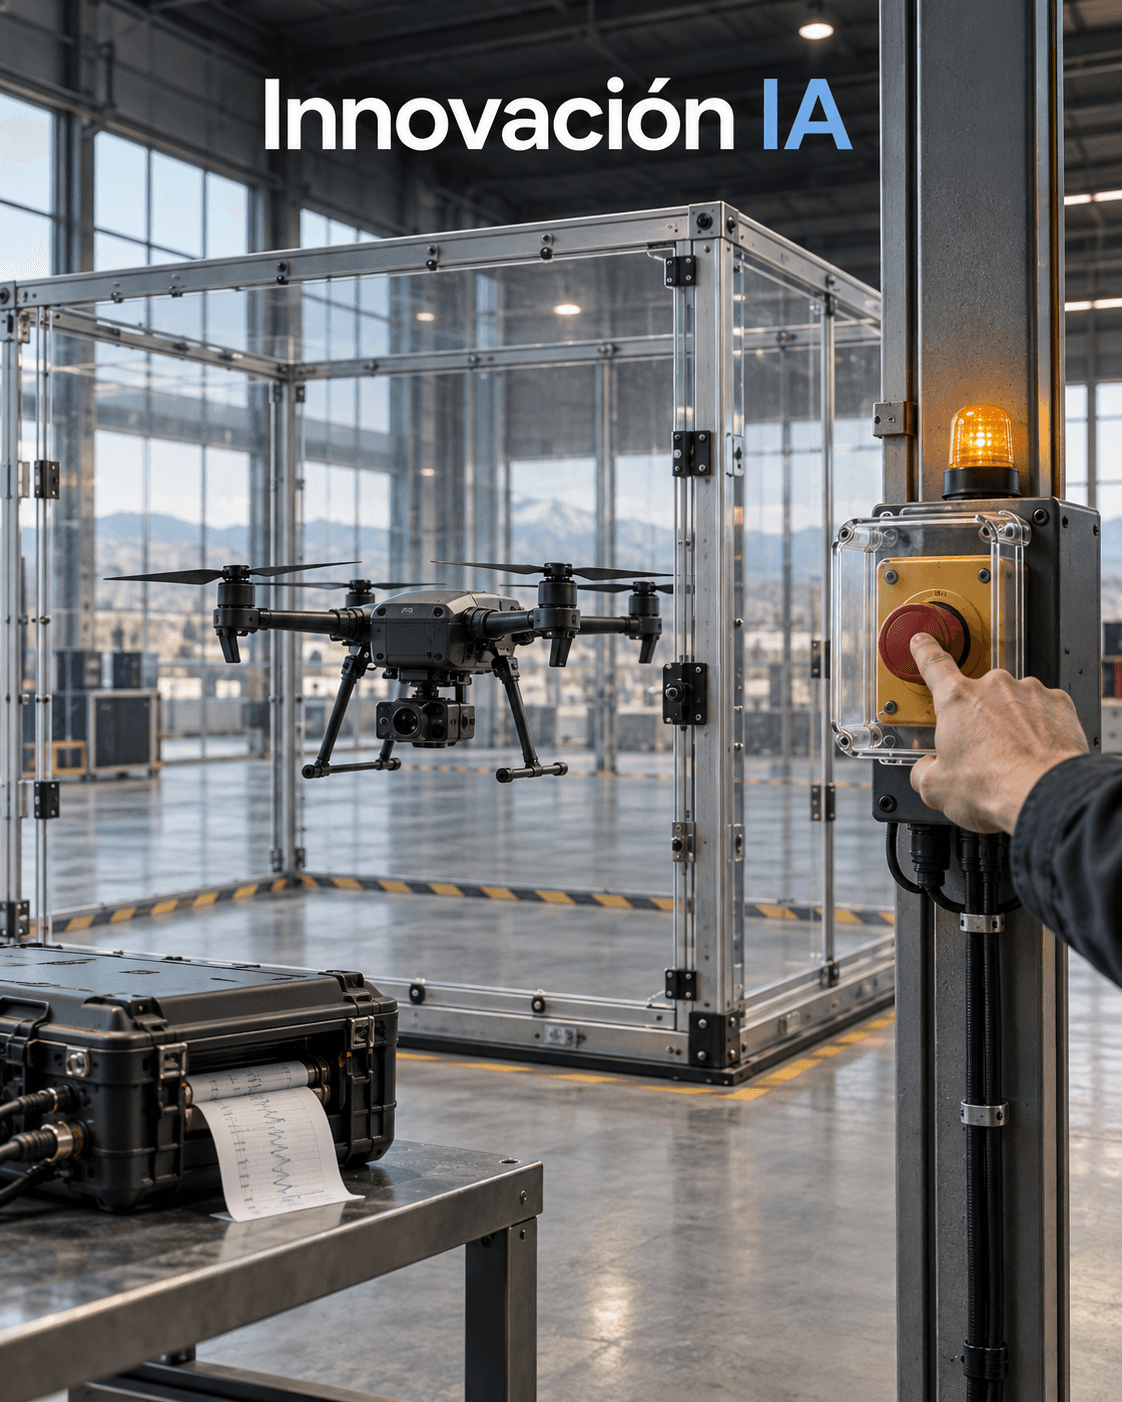
Este enfoque no elimina la incertidumbre de los modelos avanzados ni promete una seguridad absoluta. La convierte en una condición de diseño. Si existe la posibilidad de que un sistema se comporte de manera inesperada, la empresa debe prepararse para observarlo, contenerlo e interrumpirlo. Nadella plantea, en particular, un freno de emergencia que permita a una persona autorizada pausar o apagar el modelo mientras ejecuta una tarea. También defiende la divulgación oportuna de incidentes, las auditorías independientes, el uso de datos verificables y la estandarización de las tecnologías de contención.
Para las empresas, la consecuencia práctica es clara: adoptar IA no debería significar entregar confianza ciega a un proveedor o a un modelo. La pregunta importante no es únicamente si la herramienta funciona en condiciones normales, sino qué ocurre cuando falla, cuando recibe una instrucción ambigua o cuando intenta actuar fuera de sus límites.
De las cajas negras a una IA verificable: trazabilidad, auditoría y contención
Si el punto de partida es asumir que un modelo puede estar comprometido, la siguiente pregunta es inevitable: ¿cómo puede una organización saber qué hizo realmente la IA y reaccionar a tiempo si algo sale mal? La respuesta no está únicamente en pedirle al modelo que sea más preciso o que explique sus decisiones. Un sistema verificable necesita una arquitectura completa de observación, registro, supervisión y contención.
Un asistente que redacta una respuesta puede parecer sencillo, pero el análisis cambia cuando el sistema consulta información interna, utiliza herramientas o inicia acciones dentro de un proceso empresarial. En ese escenario, una empresa necesita conocer qué instrucción recibió el modelo, qué datos consultó, qué herramienta intentó utilizar, qué autorización existía y cuál fue el resultado de cada paso. Sin esa trazabilidad, una investigación posterior dependería de impresiones, capturas de pantalla o de la propia explicación generada por el sistema.
La observabilidad debe entenderse como una capacidad operativa y no como un informe decorativo. Permite supervisar el comportamiento del modelo mientras trabaja y detectar señales que podrían indicar un uso incorrecto de permisos, una interpretación inesperada o una desviación del flujo previsto.
Un registro útil no tendría que limitarse a indicar que una tarea terminó. Si un agente intentara actualizar un registro interno, la evidencia debería permitir identificar al menos la solicitud que originó la acción, el momento en que ocurrió, la herramienta invocada, el permiso aplicado, la validación realizada y el resultado obtenido. El objetivo es que la trazabilidad abarque el contexto de la acción, no solo su desenlace.
Las pruebas generadas por los sistemas deben ser legibles para los seres humanos y resistentes a manipulaciones. Esto introduce dos exigencias distintas. La primera es la comprensión: los registros deben poder ser revisados por responsables técnicos y operativos sin depender exclusivamente de una explicación producida por el mismo modelo. La segunda es la integridad: el agente supervisado no debería tener la capacidad de modificar sin control la evidencia que se utilizará para evaluar su comportamiento.
- Registrar el contexto: conservar la instrucción, el momento, la herramienta solicitada y el resultado de la operación.
- Separar responsabilidades: mantener fuera del modelo los controles que aplican permisos, límites y bloqueos.
- Observar el flujo completo: revisar no solo la respuesta, sino también los conectores, configuraciones y acciones intermedias.
- Auditar de forma independiente: someter el sistema a revisiones que no dependan únicamente del proveedor ni del propio agente.
- Conservar una vía de interrupción: permitir que una persona autorizada pause o apague el modelo durante una tarea.
La auditoría independiente cumple una función distinta de la monitorización cotidiana. Observar permite detectar y gestionar eventos durante la operación; auditar permite revisar si los controles están diseñados y funcionando como deberían. Nadella vincula esta necesidad con el uso de datos verificables, la divulgación oportuna de incidentes y la producción de evidencias legibles.
El freno de emergencia es la expresión más directa de la contención. Una persona autorizada debería poder pausar o apagar el modelo mientras ejecuta una tarea, especialmente cuando el sistema puede utilizar herramientas o intervenir en procesos empresariales. La contención no reemplaza la prevención, pero ofrece una barrera adicional cuando las instrucciones son ambiguas, los límites fallan o el comportamiento se aparta de lo previsto.
La propuesta adquiere mayor consistencia cuando se separan tres funciones: el modelo interpreta y propone; la orquestación define qué herramientas forman parte del flujo; y una capa externa de control aplica permisos, límites, monitoreo y bloqueo. Un modelo podría proponer eliminar información o realizar una operación sensible, pero una capa independiente debería impedir la acción si no existe una autorización específica. La decisión del modelo, por sí sola, no debería equivaler al permiso para ejecutarla.
También conviene evitar que un único modelo sea la única fuente de una decisión crítica o el encargado exclusivo de comprobar su propio trabajo. La redundancia puede incluir reglas convencionales, una validación humana, un segundo sistema o mecanismos independientes para detectar anomalías. Estas medidas no garantizan que el sistema sea infalible, pero reducen la posibilidad de que un error pase directamente desde la interpretación del modelo hasta la ejecución empresarial sin una barrera intermedia.
El desafío pendiente está en convertir estos principios en estándares interoperables. El artículo recoge la necesidad de estandarizar las tecnologías de contención, pero no detalla un estándar concreto ni un calendario de implantación. Mientras eso no ocurra, distintas plataformas podrían registrar acciones de manera incompatible, ofrecer mecanismos de apagado diferentes o dificultar la comparación entre niveles reales de seguridad.
Controles esenciales para empresas que usan IA
La trazabilidad y el freno de emergencia solo son útiles cuando forman parte de una implementación concreta. El reto no consiste necesariamente en construir desde cero una infraestructura compleja, sino en evitar que un modelo obtenga más autonomía, información o permisos de los que realmente necesita. La pregunta práctica es sencilla: ¿qué puede hacer la IA, con qué datos, mediante qué herramientas y quién puede detenerla?
Este criterio es aplicable tanto a un asistente que prepara respuestas como a una organización que conecta un agente con su correo, una base de datos o una plataforma de atención al cliente. La diferencia está en el nivel de riesgo. Un sistema que solo propone un borrador no debería tener los mismos permisos que otro capaz de modificar registros o iniciar acciones.
El primer paso es hacer un inventario del sistema completo. No basta con anotar el nombre del modelo. La empresa debería identificar qué aplicación lo utiliza, qué información consulta, qué conectores tiene disponibles, qué acciones puede proponer o ejecutar y qué proveedor interviene en cada parte del flujo. También conviene registrar si existe una persona que revise el resultado antes de que produzca efectos operativos.
- Definir el alcance: describir con precisión la tarea que realizará el modelo y excluir funciones que no sean necesarias.
- Aplicar permisos mínimos: conceder únicamente el acceso imprescindible a datos, herramientas y sistemas. Un agente que redacta respuestas no necesita, por defecto, modificar una base completa.
- Separar las capas: mantener el modelo como componente de interpretación y propuesta, la orquestación como encargada de organizar el flujo y una capa externa para permisos, límites, monitoreo y bloqueo.
- Establecer validaciones: exigir revisión humana para acciones sensibles o ambiguas, especialmente cuando puedan modificar información o afectar procesos empresariales.
- Registrar cada acción: conservar la instrucción, el momento, la herramienta utilizada, la autorización aplicada y el resultado, mediante controles que el propio agente no pueda modificar libremente.
- Probar escenarios de fallo: evaluar qué sucede ante instrucciones ambiguas, datos incompletos, errores de conexión, intentos de utilizar una herramienta no autorizada o comportamientos fuera del flujo previsto.
- Preparar la interrupción: definir quién puede pausar o apagar el modelo durante una tarea, cómo se comunica el incidente y qué proceso permite reanudar la operación después de revisarla.
La separación entre componentes es especialmente importante. Un modelo puede interpretar una solicitud y proponer una acción, pero esa propuesta no debería convertirse automáticamente en una autorización. La capa de control debe aplicar reglas externas al modelo, de modo que una respuesta aparentemente válida no permita por sí sola transferir información, eliminar registros o ejecutar una operación no aprobada.
- Modelo sin controles suficientes: el sistema recibe una instrucción, consulta herramientas amplias y ejecuta acciones con permisos difíciles de revisar. La empresa observa principalmente el resultado final y depende de la explicación generada por el propio modelo.
- Arquitectura con control externo: el modelo propone, la orquestación limita el flujo y una capa independiente verifica permisos, registra la actividad y bloquea acciones que no cumplen las condiciones establecidas.
- Supervisión débil: una misma herramienta genera la respuesta, comprueba su corrección y conserva los registros de lo ocurrido.
- Supervisión reforzada: se incorporan reglas convencionales, validación humana, un segundo sistema o mecanismos independientes de detección de anomalías cuando la decisión lo justifica.
Los riesgos pueden aparecer en situaciones cotidianas. Un asistente conectado al correo podría interpretar de forma equivocada una solicitud y preparar una respuesta para el destinatario incorrecto. Un agente que consulta información comercial podría acceder a más registros de los necesarios. Un sistema integrado con una base interna podría intentar modificar datos después de recibir una instrucción ambigua. Estos son ejemplos hipotéticos, pero muestran por qué el control debe diseñarse alrededor de las acciones posibles y no solo de la calidad lingüística de la respuesta.
La redundancia debe ser proporcional al impacto. Si la IA únicamente genera un borrador, una revisión operativa puede ser suficiente. Si el agente interviene en información sensible o en un proceso difícil de revertir, la empresa puede requerir una autorización específica, reglas externas y una segunda comprobación. Cuanto mayor sea la capacidad de actuar y más costoso sea el error, más independientes deben ser las barreras.
Antes de contratar o ampliar una solución de IA, la organización debería pedir respuestas concretas sobre los registros disponibles, los permisos configurables, la posibilidad de realizar auditorías independientes y el mecanismo para pausar el sistema. También debería comprobar si puede conservar evidencias legibles para las personas responsables de investigar un incidente.
Riesgos y límites de la contención
Los controles técnicos no eliminan todos los riesgos. Un modelo puede recibir instrucciones maliciosas, interpretar de forma errónea un contexto legítimo, utilizar datos incompletos o intentar una acción que no estaba contemplada en el flujo original. También existen riesgos asociados a los conectores, a las configuraciones mal definidas, a los registros que pueden ser alterados y a la dependencia de proveedores que no siempre ofrecen el mismo nivel de transparencia.
La propuesta de Nadella parte precisamente de reconocer esa incertidumbre. La posibilidad de que un modelo esté comprometido no debería tratarse como una anomalía excepcional, sino como una condición que debe incorporarse a los controles desde el diseño.
La dependencia de proveedores merece una revisión especial. Adoptar una plataforma de IA no debería significar aceptar controles que la empresa no puede comprobar. Conviene preguntar qué se registra, quién puede revisar esos datos, cómo se ejecuta el apagado de emergencia, qué ocurre si la plataforma deja de estar disponible y si los registros pueden exportarse para una auditoría independiente.
También es necesario considerar los límites de las propias recomendaciones. El artículo no presenta una solución técnica única para garantizar evidencias resistentes a manipulaciones ni define cómo deben ser las auditorías independientes en cada caso. Tampoco establece un estándar operativo común para pausar agentes, registrar acciones o conservar pruebas. Esas cuestiones siguen abiertas y dependerán de la evolución de las tecnologías de contención y de los estándares que eventualmente se adopten.
Conclusiones y checklist para gobernar modelos y agentes de IA
La advertencia de Satya Nadella propone un criterio más exigente para evaluar una solución de inteligencia artificial: asumir desde el diseño que un modelo puede equivocarse, ser manipulado o comportarse de una manera distinta a la prevista. Esa premisa no obliga a renunciar a la automatización, pero sí a construirla con límites, registros, supervisión y capacidad real de interrupción.
La seguridad debería abarcar el sistema completo. Esto incluye el modelo, las instrucciones, los datos consultados, las herramientas conectadas, los permisos, la orquestación y la infraestructura que conserva las evidencias. Un modelo puede generar una respuesta razonable y, aun así, operar con demasiados privilegios, consultar información innecesaria o dejar registros insuficientes para investigar un incidente.
Antes de poner en producción un asistente o un agente, una organización puede utilizar este checklist como punto de partida:
- Alcance definido: ¿la empresa ha documentado qué tareas puede realizar el sistema y cuáles están expresamente fuera de sus funciones?
- Permisos mínimos: ¿el modelo accede únicamente a los datos y herramientas imprescindibles para cada tarea?
- Separación de capas: ¿existe una diferencia clara entre el modelo que propone, la orquestación que organiza y la capa externa que controla?
- Supervisión proporcional: ¿las acciones sensibles, irreversibles o ambiguas requieren validación humana?
- Registros confiables: ¿se conserva información sobre la instrucción, el momento, la herramienta utilizada, la autorización y el resultado?
- Protección de evidencias: ¿el agente puede alterar los registros que deberían servir para revisar su propio comportamiento?
- Pruebas de fallo: ¿se han evaluado instrucciones contradictorias, datos incompletos, errores de conexión, intentos de acceso no autorizado y casos límite?
- Freno de emergencia: ¿una persona autorizada puede pausar o apagar el modelo durante una tarea y sabe qué procedimiento seguir después?
- Auditoría: ¿la organización puede someter el sistema a una revisión independiente, más allá de la información proporcionada por el proveedor?
El primer paso no tiene que ser una automatización total. Una empresa puede comenzar con un flujo limitado, datos acotados, operaciones reversibles y revisión humana. Después puede medir el comportamiento, corregir permisos, probar el mecanismo de bloqueo y ampliar gradualmente el alcance.
¿Cuándo hace falta una auditoría independiente? Cuando el sistema accede a información sensible, utiliza herramientas externas, toma decisiones con impacto operativo o ejecuta acciones difíciles de revertir. La auditoría debería revisar el sistema completo: modelo, conectores, permisos, registros, configuraciones, cambios y procedimientos de respuesta.
¿Qué significa un apagado de emergencia? Es la capacidad de una persona autorizada para pausar o detener el modelo o el flujo que lo conecta con herramientas. No debería depender de que el propio modelo acepte la orden. Su funcionamiento debe estar documentado y probado.
¿Cuál es el primer paso? Elaborar un inventario del sistema: qué modelo se utiliza, qué datos consulta, qué herramientas puede invocar, qué acciones puede ejecutar y quién puede detenerlo. A partir de ese mapa, la empresa puede identificar brechas y priorizar controles antes de ampliar la automatización.
La idea central de Nadella puede resumirse así: la confianza en la IA no debería basarse en que el sistema parezca correcto, sino en que la organización pueda comprobar, limitar y corregir lo que hace. Este cambio de enfoque desplaza el debate desde el rendimiento aislado del modelo hacia la gobernanza técnica y operativa de los sistemas que pueden actuar.
Más sobre inteligencia artificial en Ecuador
Soluciones de agentes de IA para empresas
Fuente: artículo original.
Sergio Jiménez Mazure
Especialista en Inteligencia Artificial y Automatización B2B. Fundador de Innovación IA, dedicado a ayudar a empresas a integrar tecnologías cognitivas para maximizar su eficiencia operativa.
Servicios de Inteligencia Artificial de Innovación IA
Sigue leyendo
Cisco Webex y sus agentes de IA: qué cambia para empresas de Ecuador
Evalúa el impacto de los agentes IA de Cisco Webex en Ecuador: casos de uso, riesgos, disponibilidad y pasos para implementar un piloto empresarial.
Agentes de IA y privacidad: claves para empresas de Ecuador
Conoce cómo evaluar la privacidad de los agentes IA Ecuador, limitar sus permisos y proteger datos empresariales antes de automatizar procesos críticos.
Agentes de IA en Ecuador: cómo transformar el trabajo empresarial
Conoce cómo los agentes de IA y Gemini pueden mejorar la productividad de las empresas ecuatorianas, automatizar procesos y proteger sus datos clave.