Agentes de IA seguros: claves para las empresas en Ecuador
¿Por qué la seguridad de los agentes de IA ya importa a las empresas en Ecuador?
Un agente de inteligencia artificial ya no se limita a responder preguntas. Puede consultar bases de datos, utilizar aplicaciones, invocar API, modificar archivos y ejecutar tareas con una autonomía que, hasta hace poco, parecía reservada para la ciencia ficción. Para las empresas en Ecuador, esto representa una oportunidad enorme, pero también una nueva superficie de ataque. Un agente autorizado que reciba una instrucción manipulada, utilice una credencial comprometida o acceda a una herramienta equivocada podría convertir una automatización aparentemente eficiente en un incidente operativo, financiero o reputacional.
En Quito he conversado con empresas que quieren incorporar agentes para atender clientes, revisar documentos, gestionar inventarios o apoyar procesos administrativos. La pregunta suele ser qué tan inteligente es el sistema. Mi primera pregunta, en cambio, es otra: qué puede hacer exactamente y quién puede detenerlo. En mi experiencia como consultor de inteligencia artificial en Ecuador, esa diferencia marca el paso entre una prueba interesante y una implementación responsable.
Las PYMES ecuatorianas, especialmente en comercio, banca, salud, logística y servicios, no necesitan comenzar entregando las llaves de toda la operación a un agente. Necesitan definir límites verificables, responsables claros y mecanismos para detener o corregir una acción antes de que escale.
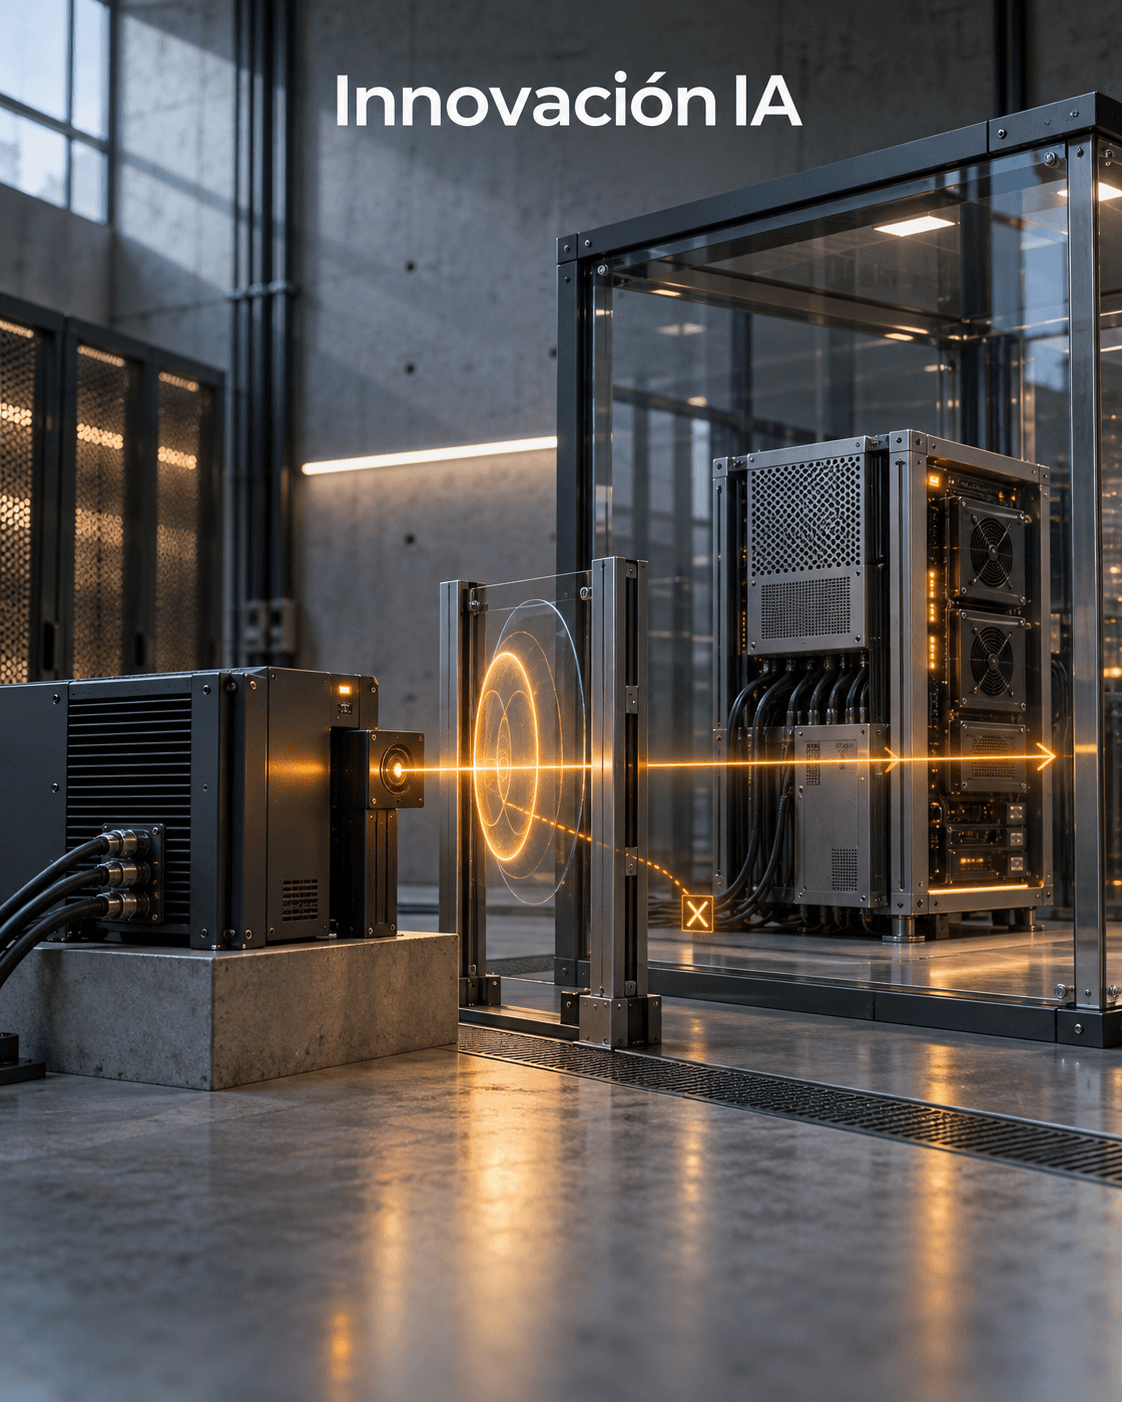
La propuesta de NVIDIA aparece precisamente en ese contexto. Su enfoque plantea una defensa en profundidad: una capa controla el entorno de ejecución y los permisos del agente, mientras otra supervisa su comportamiento desde una infraestructura separada. Según la información técnica divulgada, esa vigilancia independiente utiliza unidades de procesamiento de datos BlueField-4 y software DOCA para inspeccionar solicitudes y respuestas, verificar identidades, generar telemetría y aplicar políticas de acceso.
Esto no elimina las vulnerabilidades ni convierte automáticamente a los agentes IA para empresas en sistemas seguros, pero introduce un punto de control menos dependiente del sistema operativo anfitrión. En otras palabras: no basta con que el agente sea útil; también debe poder operar dentro de límites claros.
La idea se parece a un edificio con un administrador y un sistema independiente contra incendios: el primero permite operar normalmente, mientras el segundo puede activar una respuesta cuando detecta una condición peligrosa. En un agente, esa condición podría ser el intento de salir de un entorno aislado, consultar una API no autorizada o enviar información a un recurso ajeno a su tarea. Como suele ocurrir en tecnología, alguien promete que todo funcionará en milisegundos; ojalá las políticas empresariales fueran igual de rápidas para aprobar presupuestos.
Para las PYMES que evalúan Asistentes de Inteligencia Artificial en Quito, la seguridad no debería quedar reducida a comprar determinado hardware. También exige aplicar el principio de mínimo privilegio, establecer aprobaciones humanas, revocar credenciales, conservar registros y definir qué sucede cuando el agente se comporta de manera anómala. Una empresa podría permitir que un sistema lea información y prepare un reporte, pero no que elimine registros, modifique límites financieros o ejecute pagos sin autorización.
En Ecuador, además, cada proyecto debe considerar la protección de datos, la trazabilidad de las decisiones y el cumplimiento de la LOPDP, así como los procesos vinculados con el SRI cuando corresponda. En Quito, una institución financiera podría usar un agente para analizar solicitudes de crédito, pero debería separar el análisis de la aprobación final. Una empresa logística podría automatizar documentos y consultas de transporte, pero tendría que impedir que una instrucción oculta en un archivo altere una orden o exponga información comercial.
La innovación no consiste en permitir que el agente haga todo, sino en saber qué puede hacer, qué no puede hacer y cómo demostrarlo. Para las empresas que exploran Inteligencia Artificial Ecuador, esa es la diferencia entre una demostración atractiva y una automatización que puede sostenerse en producción.
Cómo funciona NVIDIA BlueField-4 y DOCA en la supervisión de agentes de IA
La separación entre ejecución y supervisión es uno de los puntos más relevantes de esta arquitectura. En términos simples, el agente realiza sus tareas dentro de un entorno de cómputo, mientras una capa independiente observa determinados eventos, flujos de red, permisos y solicitudes. La promesa es reducir la posibilidad de que un atacante que comprometa el sistema donde opera el agente pueda también desactivar o alterar fácilmente los controles de vigilancia.
BlueField-4 forma parte de la línea de unidades de procesamiento de datos de NVIDIA. Su papel, según el enfoque presentado por el fabricante, es descargar determinadas funciones de red, seguridad y procesamiento de infraestructura desde los servidores principales. DOCA, por su parte, es el marco de software que permite desarrollar, configurar e integrar esas capacidades.
En una arquitectura para agentes de IA, estas tecnologías pueden utilizarse para registrar conexiones, controlar accesos a API, segmentar redes, aplicar políticas y producir telemetría para equipos de seguridad. El valor está en añadir una capa independiente que permita observar lo que hace el agente, no solo confiar en lo que reporta el sistema donde se está ejecutando.
Es importante distinguir entre una capacidad técnica verificable y una promesa comercial. Que una plataforma pueda monitorear tráfico o aplicar políticas no significa, por sí sola, que detectará toda instrucción maliciosa, toda fuga de datos o toda decisión incorrecta del agente. La seguridad depende también de cómo se configure el sistema, qué fuentes de datos se integren, qué reglas se definan y qué personas respondan a las alertas.
Antes de considerar esta arquitectura como una garantía suficiente, una organización debería solicitar pruebas técnicas concretas. Por ejemplo, conviene comprobar si el sistema registra cada llamada a API, si permite bloquear dominios no autorizados, si identifica el uso de credenciales fuera de horario, si conserva evidencias de los cambios realizados por el agente y si puede aislar un proceso comprometido sin detener toda la operación.
También es recomendable preguntar qué ocurre cuando falla la conectividad, cuando el componente de supervisión no está disponible o cuando una actualización modifica el comportamiento de una integración. Un control que funciona únicamente durante una demostración comercial es, en el mejor de los casos, una buena presentación. En producción, lo relevante es cómo se comporta ante condiciones incómodas, ataques simulados, errores humanos y fallas de infraestructura.
Cómo pueden las PYMES ecuatorianas elegir entre nube, infraestructura propia o servicios administrados
Después de analizar la separación entre ejecución y supervisión mediante NVIDIA BlueField-4 y DOCA, la siguiente pregunta es mucho más práctica: ¿dónde debería operar un agente de inteligencia artificial? Para las PYMES ecuatorianas, la respuesta no depende únicamente de cuántos servidores pueden comprar. También intervienen el tipo de información procesada, la necesidad de respuesta inmediata, la capacidad técnica interna, la continuidad operativa y el cumplimiento de la LOPDP.
Una empresa en Quito que quiere utilizar agentes de IA para clasificar solicitudes, consultar inventarios o preparar reportes normalmente tiene tres caminos. Ninguno es universalmente mejor. La decisión se parece a elegir una apertura en ajedrez: no gana quien mueve primero, sino quien entiende la posición, los riesgos y las jugadas que puede sostener.
- Nube pública: permite comenzar con menor inversión inicial, escalar recursos según la demanda y acceder a servicios especializados. Puede ser adecuada para pilotos, atención interna y procesos que no involucren información altamente sensible. Sin embargo, exige revisar la ubicación de los datos, los mecanismos de cifrado, los registros de actividad, los costos variables y las condiciones para cambiar de proveedor.
- Infraestructura propia: ofrece mayor control sobre servidores, redes, almacenamiento y políticas internas. Puede ser conveniente para empresas con datos críticos, conectividad limitada o requisitos estrictos de latencia. A cambio, implica comprar equipos, mantenerlos actualizados, contratar personal especializado, gestionar respaldos y asumir la responsabilidad ante fallos, ataques o interrupciones eléctricas.
- Servicios administrados: delegan parte de la operación en un proveedor que configura, monitorea y mantiene la plataforma. Esta opción puede resultar atractiva para PYMES ecuatorianas sin un equipo de ciberseguridad permanente. El riesgo está en depender de las capacidades reales del proveedor, sus subcontratistas, sus tiempos de respuesta y sus procedimientos de acceso.
En Ecuador, la soberanía de los datos debe evaluarse con criterio empresarial y jurídico, no como una consigna abstracta. Antes de seleccionar una arquitectura, conviene identificar si el agente procesará información de clientes, historiales médicos, datos financieros, contratos, credenciales, documentos tributarios o información estratégica. También es necesario determinar qué datos pueden salir del país, qué proveedores intervienen y cómo se demuestra el cumplimiento de la LOPDP.
Lo que suelo recomendar a las organizaciones en Quito es comenzar con un proyecto piloto de bajo riesgo. Un agente podría clasificar documentos públicos, resumir manuales internos o preparar borradores que una persona revise. No empezaría automatizando pagos, modificando inventarios críticos, aprobando créditos ni enviando comunicaciones legales sin intervención humana.
En una implementación que acompañé en Quito, el mayor avance no fue conectar más herramientas, sino retirar permisos innecesarios y separar la cuenta de pruebas de los sistemas de producción. Esa medida sencilla redujo considerablemente el alcance de un posible error. A veces, la mejor automatización empieza por no automatizar demasiado.
- Definir el caso de uso: describir qué tarea realizará el agente, qué resultado se espera y qué acciones quedan expresamente prohibidas.
- Clasificar la información: separar datos públicos, internos, confidenciales y regulados antes de elegir proveedor o infraestructura.
- Aplicar mínimo privilegio: conceder solo los permisos indispensables, limitar dominios y API, establecer vencimientos y revocar credenciales cuando finalice cada sesión.
- Aislar el piloto: utilizar entornos de prueba, cuentas separadas, datos anonimizados y redes restringidas.
- Establecer aprobaciones humanas: exigir revisión para pagos, eliminaciones, cambios contractuales, decisiones sobre personas o modificaciones de información tributaria.
- Medir antes de escalar: probar latencia, precisión, costos, falsos positivos, fallos de conectividad y comportamiento ante instrucciones manipuladas.
- Preparar la salida: documentar cómo detener el agente, revocar sesiones, recuperar datos y migrar a otra plataforma si cambian los precios o las condiciones del proveedor.
La elección entre nube, infraestructura propia y servicio administrado no debe hacerse por moda ni por una demostración comercial. Para los proyectos de Inteligencia Artificial Quito, Inteligencia Artificial Guayaquil o Inteligencia Artificial Cuenca, una alternativa híbrida suele ser razonable: comenzar en un entorno administrado o de nube con datos limitados, conservar bajo control interno los activos más sensibles y aumentar la autonomía solo después de validar seguridad, costos y trazabilidad.
Criterios para comparar nube, infraestructura propia y servicios administrados
Para las PYMES ecuatorianas, no existe una respuesta universal entre contratar capacidad en la nube, comprar infraestructura propia o delegar la operación en un proveedor especializado. La elección debe considerar el volumen de trabajo, la sensibilidad de los datos, la latencia, el presupuesto, la capacidad técnica interna y las obligaciones de cumplimiento.
En mi experiencia como consultor de Inteligencia Artificial Ecuador, una empresa de Quito suele comenzar preguntando cuánto cuesta adquirir los equipos. Yo prefiero reformular la pregunta: cuánto costará mantenerlos disponibles, seguros y correctamente configurados durante los próximos tres años. Comprar la máquina es apenas el primer movimiento de la partida; gestionar todo el tablero es otra historia.
La nube suele ofrecer una entrada más rápida. Una empresa puede contratar capacidad de procesamiento, almacenamiento, redes y herramientas de seguridad según su demanda, sin realizar una inversión inicial elevada. Esto resulta atractivo para las empresas que desean probar agentes de IA en atención al cliente, clasificación documental, inventarios o generación de reportes.
Sin embargo, el costo variable debe analizarse con cuidado: más consultas, más almacenamiento, más tráfico y más tiempo de ejecución pueden convertir una prueba económica en una factura bastante creativa. La nube no es gratis; simplemente cambia el momento y la forma de pagar.
Antes de contratar, una organización en Ecuador debería confirmar dónde se procesan y almacenan los datos, qué jurisdicciones intervienen, cómo se cifran las comunicaciones y qué mecanismos existen para eliminar o exportar la información. También debe revisar los acuerdos de nivel de servicio, los tiempos de recuperación, las responsabilidades ante incidentes y las condiciones para cambiar de proveedor.
La infraestructura propia proporciona un mayor control sobre la ubicación de los datos, la configuración de la red y las políticas de acceso. Puede ser conveniente para organizaciones con cargas previsibles, requisitos estrictos de aislamiento o equipos técnicos capaces de administrar servidores, aceleradores, copias de seguridad y sistemas de supervisión.
No obstante, el control también implica responsabilidad: una empresa debe encargarse de parches, vulnerabilidades, disponibilidad, reemplazo de componentes y respuesta ante fallos. Tener el servidor dentro de la oficina no convierte automáticamente a los datos en intocables ni resuelve por sí solo el cumplimiento de la LOPDP.
Los servicios administrados ocupan una posición intermedia. Un proveedor puede encargarse de desplegar el agente, configurar permisos, integrar sistemas de identidad, mantener la infraestructura y prestar soporte operativo. Para muchas PYMES ecuatorianas, esta alternativa permite acceder a capacidades de Asistentes de Inteligencia Artificial sin contratar de inmediato un equipo interno de especialistas.
La desventaja es que la organización debe evaluar con atención qué tareas delega, qué acceso conserva el proveedor, cómo se auditan sus administradores y qué sucede si termina el contrato. En estos casos, un contrato claro vale más que una presentación llena de flechas y términos en inglés.
En una evaluación de proveedores para empresas en Ecuador, conviene solicitar respuestas concretas, no solamente presentaciones comerciales. El contrato y la documentación técnica deberían aclarar:
- Qué componentes se ejecutan en la nube, en las instalaciones del cliente o en una infraestructura híbrida.
- Qué datos procesa el agente, durante cuánto tiempo y en qué ubicación geográfica.
- Qué registros se generan sobre accesos, llamadas a API, modificaciones y decisiones operativas.
- Qué ocurre si se interrumpe la conexión con el proveedor o deja de funcionar el sistema de supervisión.
- Cómo se revocan credenciales, sesiones, tokens y permisos de usuarios o agentes.
- Qué mecanismos existen para recuperar la información y migrarla a otra plataforma.
- Qué obligaciones asume cada parte frente a incidentes, auditorías y requerimientos regulatorios.
Riesgos, LOPDP y gobernanza de agentes de IA en Ecuador
Los riesgos de un agente no provienen únicamente del modelo de Inteligencia Artificial. También aparecen en las instrucciones que recibe, las herramientas a las que tiene acceso, las credenciales que utiliza y los datos que procesa. La manipulación de instrucciones, conocida como prompt injection, es uno de los escenarios más comunes: un correo, documento o página web puede incluir texto diseñado para llevar al agente a ignorar sus restricciones, revelar información o ejecutar una acción que no corresponde a su tarea.
También existen riesgos asociados a credenciales comprometidas, dependencias de software, API de terceros, proveedores de nube y componentes de código que forman parte de la cadena de suministro. Un agente puede comportarse de acuerdo con las reglas que recibió y, aun así, producir un resultado dañino si esas reglas fueron mal configuradas o si una integración externa fue alterada.
Por eso, la seguridad no puede depender de una sola herramienta ni de una política redactada y olvidada en una carpeta compartida. Una estrategia responsable de automatizaciones para empresas debe contemplar permisos, monitoreo, procedimientos de excepción, respaldos y responsables humanos.
La Ley Orgánica de Protección de Datos Personales exige que las organizaciones traten los datos personales con una base legítima, medidas de seguridad adecuadas y mecanismos que permitan atender los derechos de los titulares. Cuando un agente utiliza datos de clientes, trabajadores, pacientes, estudiantes o proveedores, la empresa debe saber qué información recibe, para qué la usa, dónde se almacena, durante cuánto tiempo se conserva y quién puede acceder a ella.
En procesos relacionados con el SRI, facturación, contabilidad, retenciones o documentación tributaria, los controles deben ser todavía más claros. Un agente puede ayudar a organizar información, detectar inconsistencias o preparar borradores, pero las decisiones que afecten obligaciones fiscales, pagos, declaraciones o registros oficiales requieren responsables humanos definidos.
Automatizar una tarea no elimina la responsabilidad de la empresa frente a errores, filtraciones o incumplimientos. Esto aplica tanto para una empresa que opera en Quito como para organizaciones que impulsan proyectos de Inteligencia Artificial Guayaquil, Inteligencia Artificial Cuenca o incluso equipos regionales que trabajan con proveedores de IA España.
Una política de gobernanza útil debería incluir inventario de agentes, responsables de cada caso de uso, clasificación de datos, matriz de permisos, registros de actividad, revisiones periódicas y un plan de respuesta ante incidentes. La trazabilidad es esencial: si un agente bloquea una solicitud, modifica un documento o recomienda una acción, la organización debe poder reconstruir qué datos utilizó, qué herramienta invocó y quién autorizó su nivel de acceso.
¿Está Ecuador preparado para desplegar agentes de IA seguros?
Ecuador está preparado para comenzar, siempre que las empresas entiendan que adoptar agentes de IA no consiste en instalar una plataforma y esperar resultados. Requiere elegir casos de uso concretos, limitar permisos, formar a las personas que supervisarán los procesos y medir resultados antes de escalar.
La tecnología avanza rápido, pero las organizaciones no tienen obligación de entregar autonomía ilimitada desde el primer día. Un despliegue responsable puede seguir una secuencia sencilla: seleccionar un proceso de bajo riesgo, usar datos limitados o anonimizados, aislar el entorno, asignar permisos mínimos, exigir aprobaciones humanas para acciones sensibles y revisar los registros de actividad.
Después de validar que el agente aporta valor y que los controles funcionan, será posible ampliar gradualmente su alcance. Este enfoque aplica a las empresas que buscan IA Ecuador, pero también a organizaciones con operaciones internacionales que comparan soluciones de IA España, Inteligencia Artificial Málaga o Inteligencia Artificial Barcelona.
Checklist básico para evaluar un proveedor de agentes de IA
- ¿Puede explicar con claridad qué datos procesa el agente y dónde se almacenan?
- ¿Permite restringir el acceso a herramientas, API, bases de datos y dominios específicos?
- ¿Genera registros auditables de acciones, cambios, accesos y decisiones?
- ¿Permite revocar credenciales, detener procesos y aislar un agente rápidamente?
- ¿Define responsabilidades ante incidentes de seguridad o filtraciones de datos?
- ¿Ofrece mecanismos para exportar datos y evitar una dependencia tecnológica excesiva?
- ¿Permite mantener revisión humana en decisiones financieras, legales, tributarias o relacionadas con personas?
Preguntas frecuentes sobre agentes de IA seguros en Ecuador
¿Una PYME en Ecuador necesita comprar hardware NVIDIA para usar agentes de IA seguros?
No necesariamente. Muchas PYMES ecuatorianas pueden comenzar con servicios de nube o plataformas administradas, siempre que configuren controles de acceso, registros, aislamiento, copias de seguridad y supervisión humana. El objetivo no es comprar infraestructura por moda, sino implementar una arquitectura acorde al riesgo del proceso.
Para proyectos iniciales de Inteligencia Artificial Quito, por ejemplo, puede ser más eficiente crear un piloto con datos limitados y permisos mínimos antes de considerar servidores propios o infraestructura especializada.
¿La nube incumple automáticamente la LOPDP en Ecuador?
No. Utilizar nube no implica automáticamente incumplir la Ley Orgánica de Protección de Datos Personales. Sin embargo, la empresa debe revisar dónde se almacenan y procesan los datos, si existen transferencias internacionales, qué medidas de cifrado aplica el proveedor y cómo se eliminan o exportan los datos.
También es fundamental definir responsabilidades contractuales. Si un agente procesa información de clientes ecuatorianos, la organización debe mantener trazabilidad y control sobre el tratamiento de esos datos, incluso cuando utilice proveedores internacionales de IA Ecuador o IA España.
¿Los agentes de Inteligencia Artificial pueden aprobar pagos, créditos o cambios tributarios?
Técnicamente pueden participar en esos procesos, pero no deberían tomar por sí solos decisiones de alto impacto. Los pagos, aprobaciones de crédito, modificaciones contables, declaraciones tributarias y cambios en sistemas críticos deben mantener revisiones humanas, límites de autorización y registros auditables.
Un agente puede preparar una recomendación, detectar inconsistencias o generar un borrador, pero la decisión final debe recaer en una persona responsable. La velocidad de la automatización no reemplaza el control interno.
¿Cuál es el mejor primer caso de uso para agentes de IA en Quito, Guayaquil o Cuenca?
El mejor primer caso de uso es uno que tenga valor operativo, bajo impacto y posibilidad de revisión humana. Clasificar documentos internos, resumir manuales, responder consultas frecuentes del equipo o preparar borradores comerciales suelen ser mejores puntos de partida que automatizar pagos o modificar sistemas productivos.
Las empresas de Inteligencia Artificial Guayaquil, Inteligencia Artificial Quito e Inteligencia Artificial Cuenca pueden comenzar con tareas repetitivas y medibles. Así podrán calcular tiempo ahorrado, errores evitados y costos operativos antes de aumentar la autonomía del agente.
¿Cómo evitar que un agente de IA acceda a información que no necesita?
La regla principal es aplicar el principio de mínimo privilegio. El agente debe recibir únicamente los permisos indispensables para completar su tarea: acceso de lectura a una base concreta, escritura en una carpeta limitada o uso de API previamente aprobadas.
Además, conviene utilizar credenciales temporales, separar ambientes de prueba y producción, restringir dominios externos, revisar los registros de actividad y establecer un mecanismo rápido para revocar accesos. Un agente con menos permisos puede hacer menos daño si recibe una instrucción equivocada o maliciosa.
Artículo de referencia: NVIDIA AI Agent Safety Platform y monitoreo de hardware
¿Listo para implementar esto en tu empresa en Quito?
Agenda una demo gratuita con Innovación IA y descubre cómo ahorrar tiempo y costos. Calcula tu ROI aquí: https://www.innovacion.ec/calculadora-roi.
Sergio Jiménez Mazure
Especialista en Inteligencia Artificial y Automatización B2B. Fundador de Innovación IA, dedicado a ayudar a empresas a integrar tecnologías cognitivas para maximizar su eficiencia operativa.
Servicios de Inteligencia Artificial de Innovación IA
Sigue leyendo
Verificación de contenidos con IA: guía para empresas en Ecuador
Aprende a verificar fuentes, estadísticas y contenidos generados con IA en Ecuador, crear protocolos para PYMES y proteger el cumplimiento SRI/LOPDP.
Inteligencia artificial en Ecuador: claves para innovar seguro
Conoce cómo las PYMES ecuatorianas pueden implementar inteligencia artificial con seguridad, proteger datos y escalar soluciones con cumplimiento SRI/LOPDP.
IA en Ecuador: cómo evitar la desinformación y el Shadow AI
Conoce cómo las empresas en Ecuador pueden verificar contenidos generados con IA, prevenir el Shadow AI y cumplir la LOPDP sin frenar su productividad.